この機能で解決できること
- 「人事部」「管理職」など役割ごとに、データの閲覧・編集範囲を一括で設定できます。
- 属性や項目の単位でアクセスを制限し、評価や給与などの機密情報の漏洩を防ぎます。
- 現場に見せるメニューや分析機能を必要な分だけに絞り、利用時の混乱を防ぎます。
POINT 1
ロール別の一括設定で、
権限変更の手間を減らす
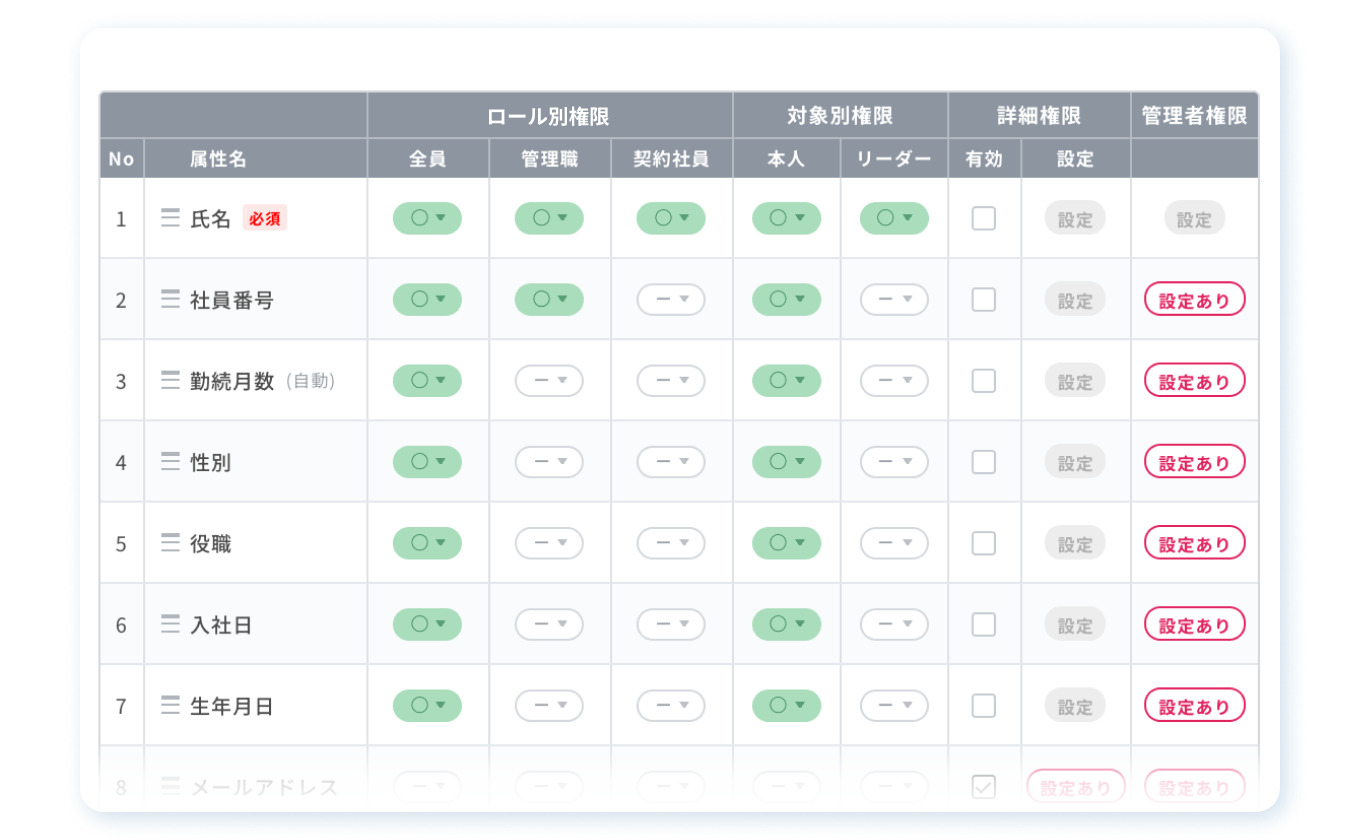
「人事部」「管理職」「一般社員」など、役職や所属に応じたグループ(ロール)をつくり、データの参照・編集権限を一括で設定できます。複雑な組織構造にも対応し、CSVでの一括更新もできるため、権限変更の運用の手間を大きく減らせます。
POINT 2
項目単位で制限し
機密情報を安全に守る
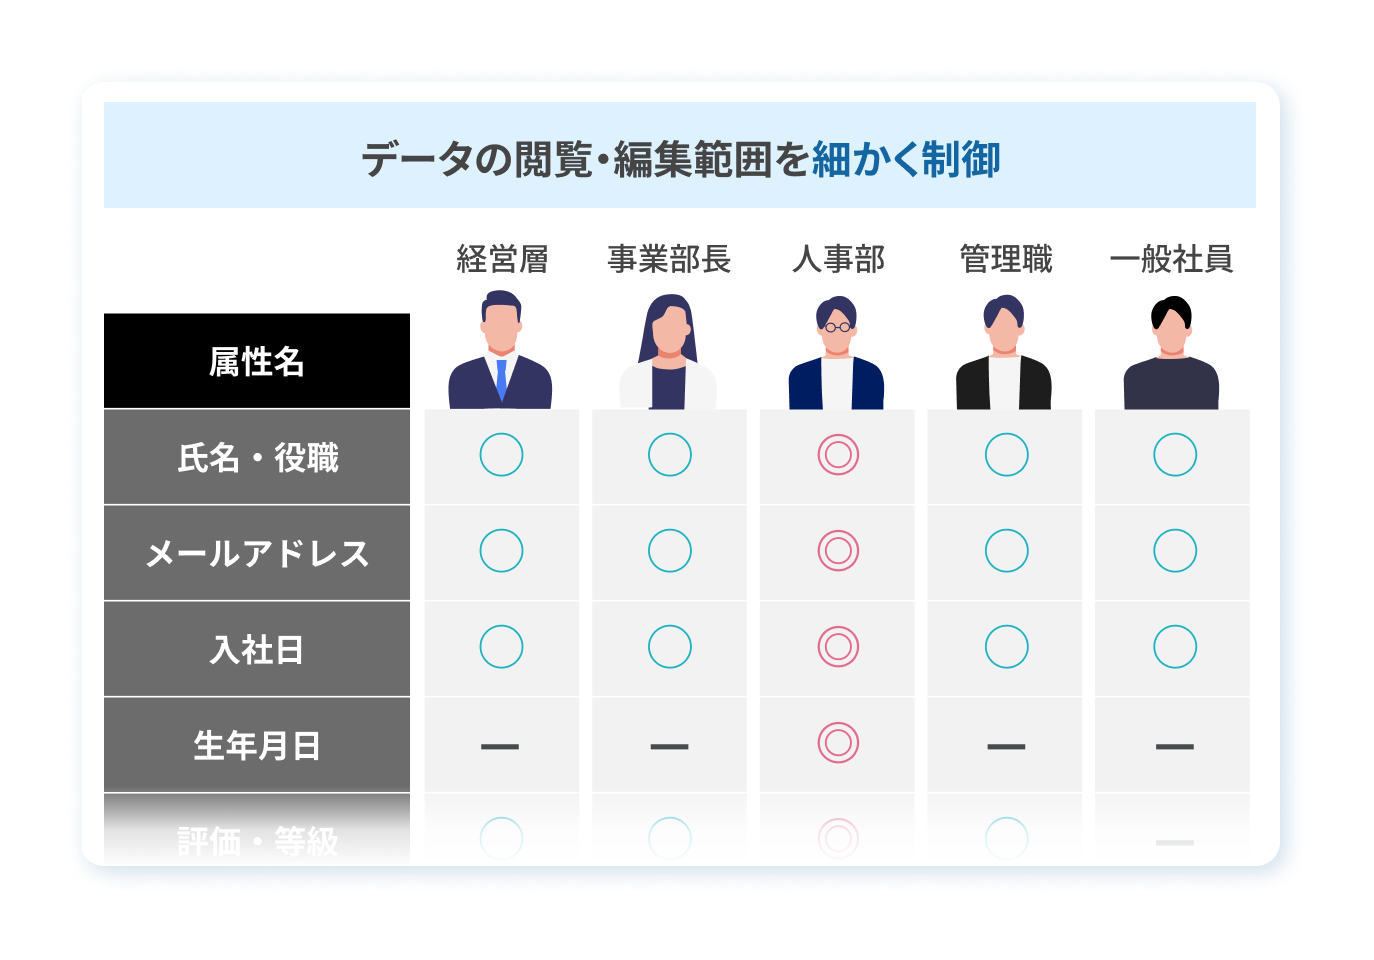
生年月日・評価結果・人事面談記録などの機密性が高い「社員属性」「履歴属性」ごとに、誰にどこまで見せるかを細かく制限できます。「管理職は参照のみ、一般社員は権限なし」といった制御で、情報漏洩を未然に防ぎます。
POINT 3
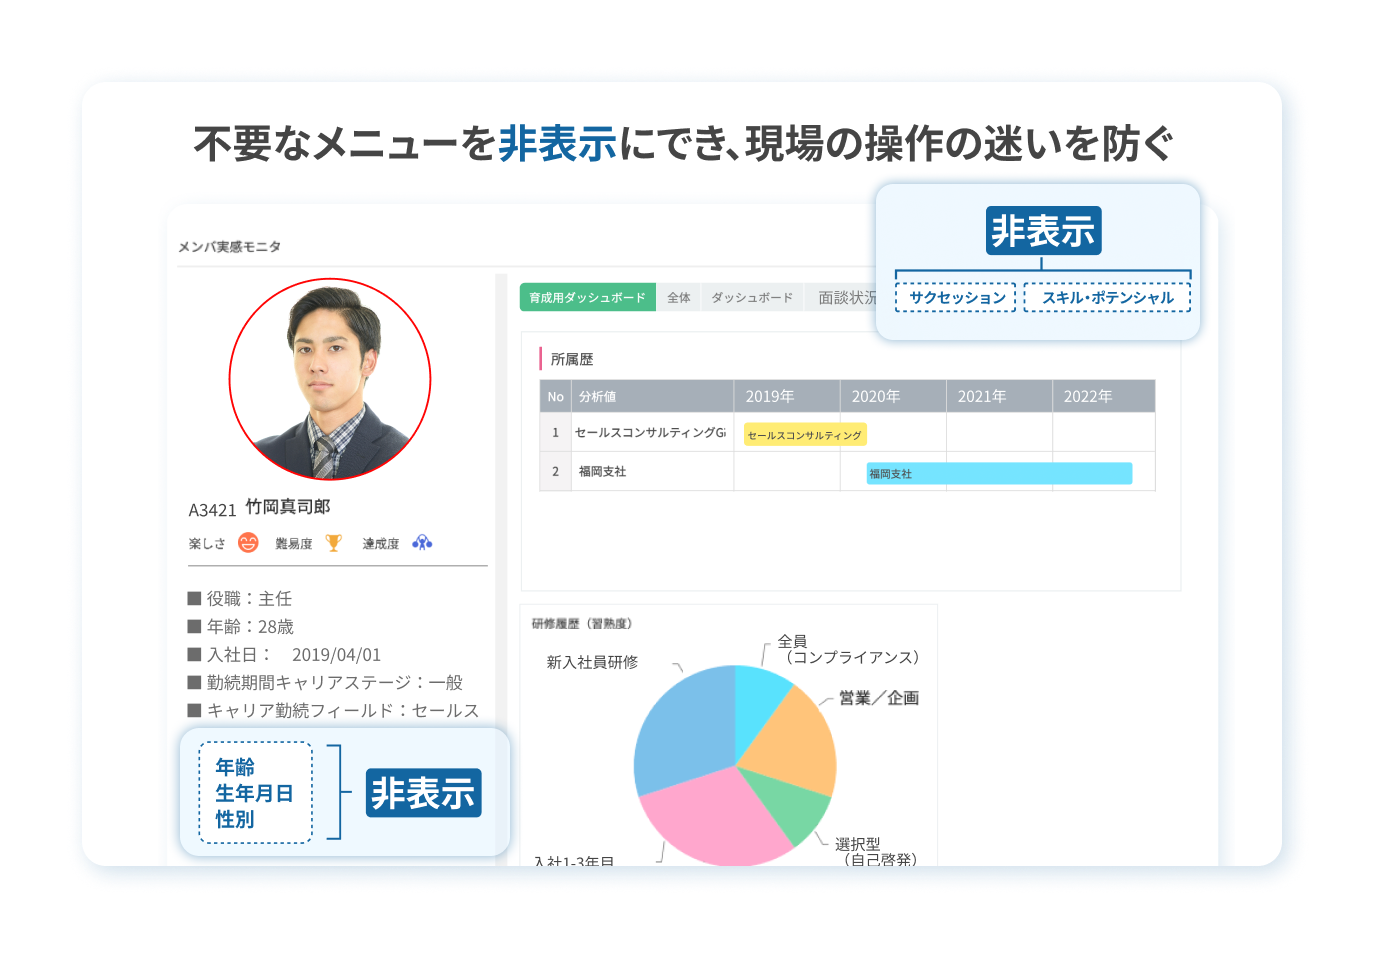
不要なメニューを隠し
現場の操作の迷いを防ぐ
ログインするユーザーの役割に合わせて、使う機能やメニューのタブを個人別・ロール別に隠せます。現場の社員には必要な機能だけが表示されるため、操作時の迷いを防ぎ、定着を後押しします。